Plugin HTTPHeader

Réduire
X
 
  • Filtrer
  • Heure
  • Afficher
Tout effacer
nouveaux messages

  • #46
    Bonjour Jean-François.

    Il y a des choses qui sont malheureusement inaccessibles depuis un hébergement mutualisé et nombreux sont dans ce cas. Il est dès lors difficile de sécuriser au niveau du serveur.
    Je pense cependant que ces hébergements sont un minimum sécurisés par leur offrants.

    D'un côté, c'est vrai qu'il est inutile de devenir paranoïaque…
    Cordialement.
    __
    Eddy

    Commentaire


    • #47
      Ce n'était pas tout à fait le sens de mon commentaire parce que malheureusement, du point de vue humain en tout cas, si, il faut être paranoïaque quand on parle de sécurité sur Internet. Parce que vous ne savez jamais qui est à "l'autre bout du fil". Un robot ? Un humain ? Bien ou mal intentionné ?
      Donc il faudra toujours partir du principe qu'il y a quelqu'un qui voudra vous attaquer (d'accord, je crois que le vrai paranoïaque pense que TOUT LE MONDE veut l'attaquer) et il faut s'y préparer, mais en évaluant bien les priorités : ça ne sert à rien de passer des heures à "bétonner" une CSP pour un site accessible en FTP protégé par le même mot de passe envoyé par email il y a 5 ans par votre hébergeur et sur le serveur duquel vous conservez religieusement toutes les versions précédentes de votre site depuis sa première version en Mambo (exemple vécu avec de récents clients).
      Le principal est donc de toujours bien comprendre les concepts auxquels on est confronté, pour pouvoir évaluer correctement les mesures à prendre, même si celles-ci dépassent nos compétences.
      Tous les services pour les sites Joomla! : sécurité, nettoyage de sites piratés, hébergement, SEO, applications Fabrik, migration, compatibilité mobiles, accessibilité, ...
      Administrateur certifié Joomla! 3
      https://www.betterweb.fr

      Commentaire


      • #48
        pmleconte

        je te réponds à ma question, hmmm ..
        Ca été une recherche un peu compliquée.

        Bon, la série de chiffres susnommée correspond à un MD5 checksum.
        Référence
        md5sum - Wikiwand


        Une explication :
        Md5Checker
        Md5Checker is a free, faster, lightweight and easy-to-use tool to manage, calculate and verify MD5 checksum of multiple files/folders.

        Autres explications:
        md5sum - Vérifier l'intégrité des téléchargements
        Document initial créé par Jipicy Un petit tutoriel pour le programme "md5" ou "md5sum" communément appelé "checksum". L'utilitaire md5sum permet de calculer ce...


        What is checksum and how to calculate and use checksum values


        C'est un processus mis en place sur joomla depuis 2015:
        Why URLs of CSS / JS files do not have a version/hash variable appended to their URLs to bypass browser cache after upgrade · Issue #8118 · joomla/joomla-cms
        When you upgrade Joomla and some JS / CSS file have been updated any users browsing the website, backend of frontend, will get the old versions of the files from the browser cache. Is there a reaso...


        Perso, pour charger des fichiers JS ou des CSS, j'applique toujours cette routine :
        Code PHP:
        JHtml::_('stylesheet', 'myassets/fichier.css', array('version' => 'auto', 'relative' => true));
        JHtml::_('script', 'myassets/fichier.js', array('version' => 'auto', 'relative' => true)); 
        Ce qui me donne systématiquement ce fameux md5 checksum.

        Un message d’erreur sur votre site Joomla ... ayez le reflexe de consulter lla base de connaissance : https://kb.joomla.fr

        Ce forum, vous l'aimez ? il vous a sauvé la vie ? Vous y apprenez chaque jour ? Alors adhérez à l'AFUJ https://www.joomla.fr/association/adherer

        Commentaire


        • #49
          Je complète par une réponse sur la question originale concernant sha256.

          Par exemple, quand on appelle le script jQuery par le CDN officiel, on obtient ceci :
          Code:
          <script
                        src="https://code.jquery.com/jquery-2.2.4.min.js"
                        integrity="sha256-BbhdlvQf/xTY9gja0Dq3HiwQF8LaCRTXxZKRutelT44="
                        crossorigin="anonymous">
          
          </script>
          Ce qui corresponds à un "contrôle d'intégrité des sous-ressources".
          Définition ici:
          L'intégrité des sous-ressources (Subresource Integrity en anglais, aussi abbrégé SRI) est une fonctionnalité de sécurité qui permet aux navigateurs de vérifier que les ressources qu'ils récupèrent (par exemple, depuis un CDN) sont délivrées sans manipulation inattendue. Elle fonctionne en vous permettant de fournir un hachage cryptographique auquel la ressource récupérée doit correspondre.
          Un message d’erreur sur votre site Joomla ... ayez le reflexe de consulter lla base de connaissance : https://kb.joomla.fr

          Ce forum, vous l'aimez ? il vous a sauvé la vie ? Vous y apprenez chaque jour ? Alors adhérez à l'AFUJ https://www.joomla.fr/association/adherer

          Commentaire


          • #50
            Bonjour,
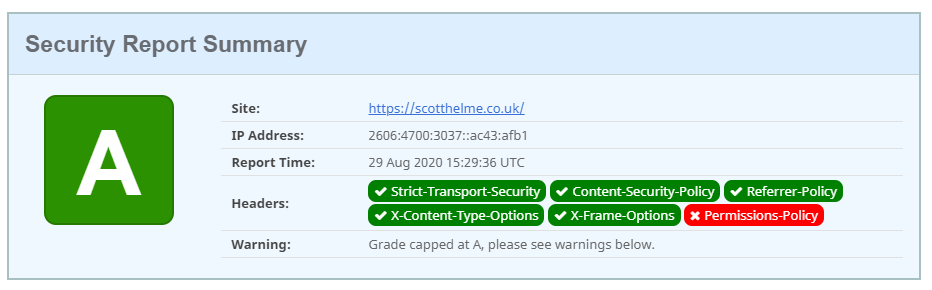
            Je remonte ce sujet un peu ancien pour quelques conseils sur ce plugin. En effet, sur le site d'un ami, j'obtiens une note B sur SecurityHeaders mais je suis bien embêté pour corriger les problèmes remontés, n'étant pas webmaster mais juste un passionné.
            Pourrais-je obtenir un peu d'aide de votre part ?
            D'avance, merci beaucoup

            Edit : j'édite mon message car, en désactivant "Rapport uniquement", le site est passé en A sur SecurityHeaders. Par contre, je suis toujours intéressé pour un avis et des conseils sur les Permissions-Policy
            Dernière édition par Zwitefli à 17/11/2020, 13h40

            Commentaire


            • #51
              Envoyé par Zwitefli Voir le message
              Par contre, je suis toujours intéressé pour un avis et des conseils sur les Permissions-Policy
              Bonjour Zwitefli

              tu peux jeter un coup d’œil par là :

              L'en-tête de réponse HTTP Permissions-Policy fournit un mécanisme pour autoriser ou refuser l'utilisation de fonctionnalités du navigateur dans un document ou dans tout élément HTML du document.


              I talked about Feature Policy [https://scotthelme.co.uk/a-new-security-header-feature-policy/] almost 2 years ago and it has seen great adoption since then. As things have progressed  a name change has been proposed and accepted so that the name better describes what it does. Welcome to


              Bonne journée

              Bruno
              Cordialement, Bruno28

              Joomla! 6.2 - php 8.5 - bp2i.fr

              >>> Adhérez à l'AFUJ : https://www.joomla.fr/association/adherer <<<

              Joomladay 2026
              >>> ​Réservez la date du Joomladay 2026 : ​https://www.joomla.fr/association-af...aday-2026.html <<<

              Commentaire


              • #52
                Envoyé par bruno28 Voir le message

                Bonjour Zwitefli

                tu peux jeter un coup d’œil par là :

                L'en-tête de réponse HTTP Permissions-Policy fournit un mécanisme pour autoriser ou refuser l'utilisation de fonctionnalités du navigateur dans un document ou dans tout élément HTML du document.


                I talked about Feature Policy [https://scotthelme.co.uk/a-new-security-header-feature-policy/] almost 2 years ago and it has seen great adoption since then. As things have progressed  a name change has been proposed and accepted so that the name better describes what it does. Welcome to


                Bonne journée

                Bruno
                Merci bien. Dommage que ce soit en anglais (sauf celui de Mozilla)... et je n'ai pas forcément tout compris
                Pour un site qui n'a pas besoin de camera, de micro, de géolocalisation... qqch du style : Feature-Policy: microphone 'none'; geolocation 'none' peut suffire ?
                Ca se remplit dans le plugin ou le HTAccess ?

                Commentaire


                • #53
                  Bonjour Zwitefli

                  Je ne sais pas bien, mais il y a des spécialistes dans ce fil de discussion qui pourront te répondre

                  Bonne journée

                  Bruno
                  Zwitefli aime ceci.
                  Cordialement, Bruno28

                  Joomla! 6.2 - php 8.5 - bp2i.fr

                  >>> Adhérez à l'AFUJ : https://www.joomla.fr/association/adherer <<<

                  Joomladay 2026
                  >>> ​Réservez la date du Joomladay 2026 : ​https://www.joomla.fr/association-af...aday-2026.html <<<

                  Commentaire

                  Annonce

                  Réduire
                  Aucune annonce pour le moment.

                  Partenaire de l'association

                  Réduire

                  Hébergeur Web PlanetHoster
                  Travaille ...
                  X